Alinhamento DMARC é a correspondência exigida entre o domínio em From e o domínio autenticado por SPF ou DKIM. SPF aprovado, sozinho, não basta para concluir a passagem em DMARC. É preciso conferir qual domínio foi autenticado e sua relação com o remetente indicado na mensagem. O mesmo cuidado vale para uma assinatura DKIM válida.
O guia de spam no e-mail da empresa reúne cuidados de envio e relacionamento. Aqui, vamos aprofundar essa comparação de domínios e preparar um registro para conversar com quem mantém a operação. O roteiro interpreta evidências; não executa mudanças nos registros técnicos do domínio (DNS) ou uma implantação completa de autenticação.
Identifique o domínio do remetente visível
Abra os detalhes da mensagem e distinga o nome exibido do endereço em From. “Equipe de conteúdo” é um nome; em news@marca.example.com, o domínio é marca.example.com. O nome pode ajudar no reconhecimento, mas não substitui a identificação técnica do domínio.
Também separe From de Reply-To, o endereço sugerido para respostas. O roteiro de remetente e endereço de resposta trata desse retorno. Mudar a caixa de atendimento ou o texto da assinatura no rodapé não demonstra, por si, correção da autenticação do envio.
Compare os domínios usados nas verificações
A documentação da Microsoft sobre DMARC distingue From e MAIL FROM, usado na transmissão entre servidores. O resultado de SPF avalia uma fonte autorizada para o domínio de MAIL FROM. Na verificação DKIM, o domínio relevante é o identificador d= da assinatura técnica. Nenhum desses resultados isolados exige, por si, correspondência com o From visível.
| Informação | Onde reconhecer | Pergunta que ela ajuda a responder |
|---|---|---|
| Domínio de From | Endereço do remetente no cabeçalho da mensagem. | Qual domínio está sendo apresentado ao leitor? |
| Domínio avaliado por SPF | MAIL FROM e resultado pertinente do receptor. | Para qual domínio a origem do envio passou ou falhou? |
| Domínio de DKIM | Identificador d= da assinatura técnica e resultado pertinente. | Qual domínio assinou e qual assinatura foi validada? |
| Resultado DMARC | Resultado registrado pelo receptor para a mesma mensagem. | Autenticação e correspondência atendem à regra avaliada? |
Peça ao responsável técnico para identificar os resultados produzidos pelo receptor confiável daquela mensagem. Não junte o From de uma campanha com o relatório de outra. Um texto copiado ou uma captura sem identificação pode ser insuficiente para saber qual envio e qual verificação estão sendo analisados. Nos resultados deste guia, pass significa aprovado; fail, falha.
Entenda a condição de passagem do DMARC
A seção de alinhamento DMARC na documentação do Google apresenta duas vias: SPF aprovado com seu domínio alinhado ao From, ou DKIM aprovado com o domínio da assinatura alinhado ao From. Basta uma dessas vias atender à condição para a passagem de DMARC. Autenticação positiva e alinhamento precisam pertencer à mesma via.
Há modos estrito e relaxado de comparação. A Microsoft explica que o estrito exige correspondência exata; o relaxado considera o domínio organizacional. Isso exige cuidado com subdomínios. Não escolha uma modalidade apenas para fazer um relatório ficar positivo: a configuração precisa ser avaliada no contexto dos serviços que enviam pelo domínio.
Exemplo fictício: os dois mecanismos passam, mas os domínios diferem
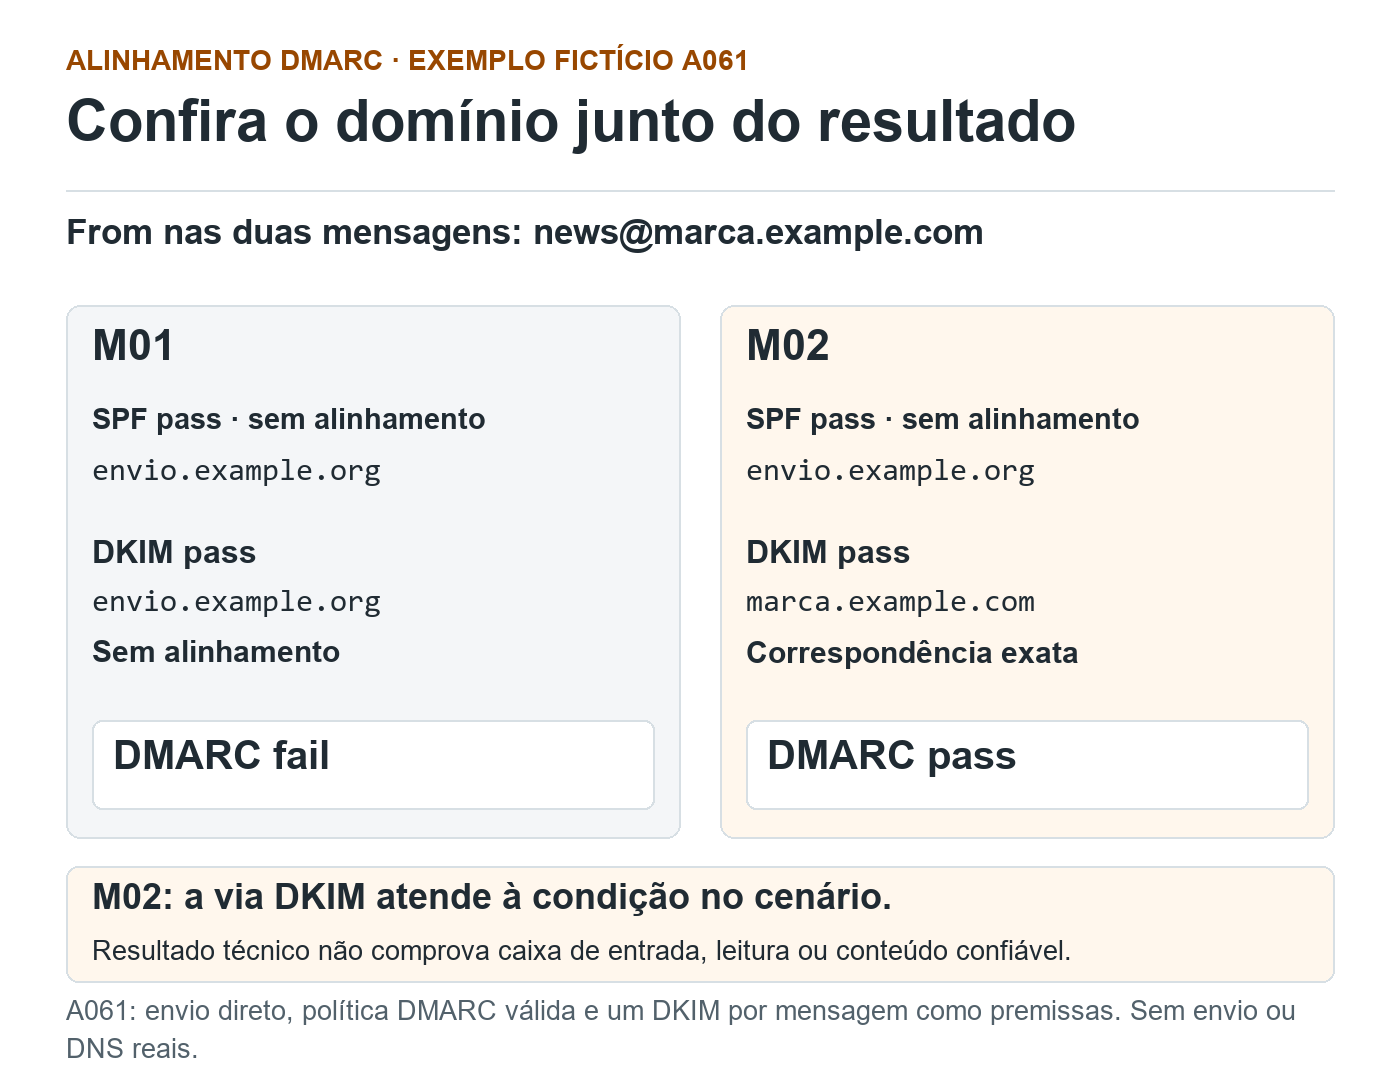
Exemplo fictício A061: o From de duas mensagens é news@marca.example.com. Em ambas, SPF passa para envio.example.org. Consideramos envio direto, política DMARC válida aplicável e uma assinatura DKIM por mensagem. Resultados e domínios são premissas didáticas; não houve envio, consulta DNS ou validação reais.
Em M01, DKIM também passa, mas o domínio da assinatura é envio.example.org. Nem a via SPF nem a via DKIM se alinham a marca.example.com; o resultado DMARC definido no exercício é fail. Os domínios organizacionais example.org e example.com são diferentes.
Em M02, mantemos o SPF do cenário e consideramos uma assinatura DKIM válida com d=marca.example.com. Esse domínio corresponde exatamente ao From. A via DKIM atende à condição e o resultado DMARC do exercício é pass, embora a via SPF continue sem alinhamento. M02 não é uma correção executada de M01: são dois registros inventados para comparar a regra.
A061 · Premissas fictícias
Envio direto, política DMARC válida aplicável e uma assinatura DKIM por mensagem. Resultados inventados, sem envio ou consulta DNS reais.
From · O mesmo nas duas mensagens
news@marca.example.com. O domínio visível é marca.example.com. Endereço didático, não é contato para envio.
SPF · Pass nas duas mensagens
Domínio avaliado: envio.example.org. Essa via não se alinha ao From do cenário.
M01 · DKIM pass, sem alinhamento
A assinatura usa envio.example.org. Nenhuma via atende à correspondência com From. DMARC fail no exercício.
M02 · DKIM pass, alinhado
A assinatura usa marca.example.com, correspondência exata com From. A via DKIM atende à condição. DMARC pass no exercício.
Limite da comparação
M02 não é uma correção executada de M01. Sem mensagem, DNS ou assinatura reais validados. Não há caixa de entrada, leitura ou conteúdo confiável comprovados.
Descrição da figura
A comparação própria e fictícia A061 mostra duas mensagens, M01 e M02, com From news@marca.example.com. Em ambas, SPF passa para envio.example.org e não há alinhamento dessa via com o From, pois os domínios organizacionais example.org e example.com são diferentes. M01 tem DKIM pass para envio.example.org, também sem alinhamento; o resultado DMARC definido no exercício é fail. M02 tem DKIM pass para marca.example.com, em correspondência exata com From; a via DKIM atende à regra e o resultado DMARC é pass. São premissas um envio direto, uma política DMARC válida aplicável e uma assinatura DKIM por mensagem. O desenho não contém cabeçalhos ou relatório reais de provedor. M02 não é uma correção executada de M01. Não houve envio, consulta DNS, assinatura validada, entrega ou leitura reais. A passagem técnica não comprova caixa de entrada ou conteúdo confiável. No celular, os mesmos campos são apresentados em cartões de texto.
Os nomes usam domínios de documentação, conforme a referência da IANA sobre domínios de exemplo. Eles não são endereços de contato ou instruções para configurar um serviço. O desenho não é um relatório de provedor nem contém resultados de uma campanha real.
Registro preenchido do exemplo fictício A061
Escopo: envio direto; uma assinatura DKIM considerada por mensagem
From nas duas mensagens: news@marca.example.com
SPF nas duas: pass para envio.example.org; sem alinhamento com From
M01: DKIM pass para envio.example.org; sem alinhamento; DMARC fail
M02: DKIM pass para marca.example.com; correspondência exata; DMARC pass
Diferença examinada: domínio da assinatura DKIM no cenário
Não executado: mudança de DNS, assinatura, envio ou validação reais
Não demonstrado: caixa de entrada, leitura, legitimidade do conteúdo ou venda
Separe resultado de autenticação e destino da mensagem
O resultado DMARC não informa sozinho se a mensagem foi para a caixa de entrada, ficou em spam, foi lida ou gerou uma ação. As diretrizes do Gmail para remetentes tratam autenticação junto de outros cuidados de infraestrutura, reputação e envio. Este guia não substitui os requisitos atuais de cada provedor.
Uma mensagem autenticada também não comprova que sua oferta, link ou pedido é confiável. A análise do conteúdo e do contexto continua necessária. No exercício, M02 atende a uma regra técnica definida; não recebe uma aprovação comercial ou de segurança completa.
Quando houver devolução, preserve o motivo registrado e consulte o roteiro de hard bounce, soft bounce e investigação do e-mail devolvido. Falha de autenticação, classificação de devolução e estado posterior são informações diferentes. Não atribua todo problema de envio ao DMARC sem examinar a evidência.
Prepare a solicitação para quem mantém o envio
Liste os serviços que enviam em nome da empresa: mensagens da equipe, campanhas, avisos do site e automações, quando existirem. Identifique o domínio visível e o responsável por cada serviço. A conferência de um envio não demonstra que todos os demais usam a mesma configuração.
Para o caso observado, reúna o identificador interno da mensagem, data e horário, serviço de origem, domínio em From e resultados pertinentes do receptor. Compartilhe somente os dados necessários com o responsável autorizado. Não distribua uma base de contatos ou o conteúdo inteiro da mensagem para explicar uma divergência de domínio.
Se faltar um resultado ou a origem do registro estiver incerta, mantenha essa informação como pendência. Encaminhamento, listas e alterações durante o percurso podem exigir análise adicional. O cenário A061 é direto e simplificado; ele não resolve todas essas condições.
Uma alteração proposta precisa dizer qual serviço será afetado, o que se pretende corrigir e como a mensagem posterior será conferida. Não copie um registro DNS genérico para produção nem enfraqueça uma política só para ocultar a falha. Planejamento da mudança, implantação e verificação são responsabilidades próprias.
Confira novamente a mensagem depois de uma alteração autorizada
Modelo para adaptar: conferência de alinhamento DMARC
Serviço de envio e responsável:
Mensagem, versão e identificador interno:
Data, horário e percurso analisado:
Domínio de From:
Domínio avaliado por SPF e resultado:
Domínio d= de cada assinatura DKIM relevante e resultado:
Regra de alinhamento aplicável e sua referência:
Resultado DMARC produzido pelo receptor confiável:
Evidência guardada com acesso apropriado:
Informação ausente ou divergência:
Encaminhamento e responsável técnico:
Alteração autorizada, alcance e versão, se houver:
Mensagem posterior e resultados efetivamente observados:
Entrega e demais etapas conferidas separadamente:
Pendências e limites antes de encerrar a análise:
A conferência estará explicável quando a equipe conseguir relacionar o From, o mecanismo aprovado e a correspondência exigida na mesma mensagem. Se houve uma mudança, registre o resultado posterior sem substituir o histórico anterior. Ter um registro publicado no DNS não comprova sozinho como cada serviço está autenticando seus envios.
Perguntas frequentes sobre alinhamento DMARC
SPF pass significa DMARC pass?
Não necessariamente. É preciso conferir o domínio avaliado por SPF e seu alinhamento com From, ou uma via DKIM aprovada e alinhada.
DKIM pass também pode acompanhar DMARC fail?
Sim. Uma assinatura pode ser válida para um domínio que não se alinha ao From. Em M01, nenhuma das duas vias atende à condição definida no cenário fictício.
SPF e DKIM precisam passar alinhados ao mesmo tempo para o DMARC?
A condição de passagem de DMARC pode ser atendida por uma das vias: autenticação SPF com alinhamento ou autenticação DKIM com alinhamento. Isso não dispensa verificar os requisitos próprios do provedor de destino.
O resultado positivo garante caixa de entrada e mensagem confiável?
Não. Autenticação, destino, leitura e avaliação do conteúdo são etapas diferentes. A061 não comprova envio, entrega ou segurança de uma mensagem real.
Se sua equipe precisa organizar os registros e as responsabilidades do e-mail, converse conosco sobre a operação das mensagens. Podemos ajudar a conectar conteúdo e processo de acompanhamento. Diagnóstico de autenticação, mudanças de DNS e implantação técnica exigem escopo e responsáveis compatíveis.
Citar este conteúdo
Maikon Richardson. Alinhamento DMARC: por que SPF aprovado não basta. MAIKON.biz, 30/10/2026. Disponível em: https://maikon.biz/alinhamento-dmarc-from-spf-dkim/
Última alteração registrada no WordPress: .
Backup do site WordPress: como conferir a recuperação
Limite WIP no marketing: conte o trabalho em andamento
Flicker na videoaula: teste as luzes e confira as faixas